


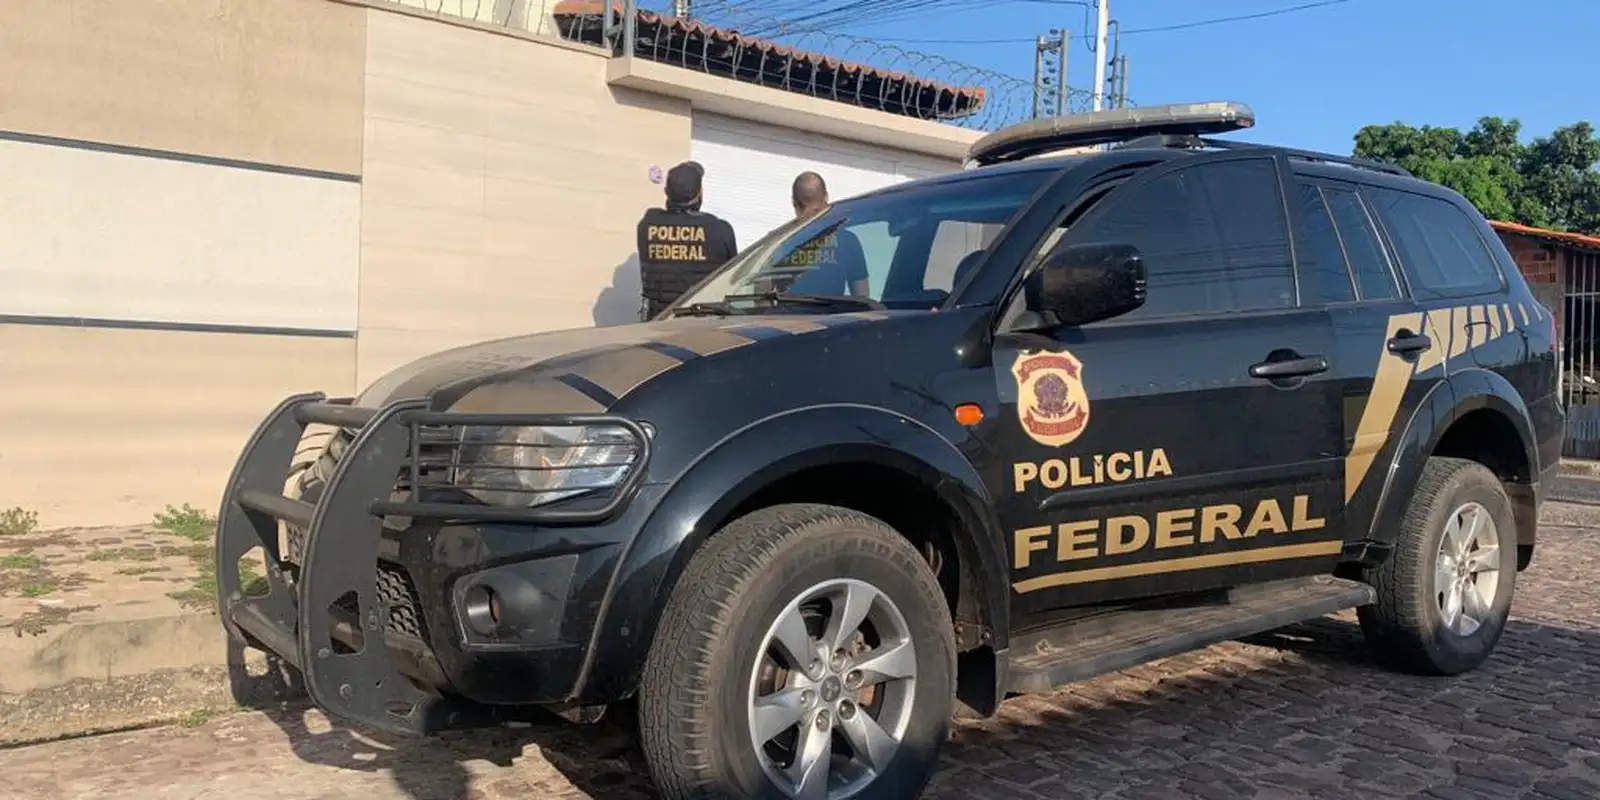
A Polícia Federal (PF) deflagrou uma operação com o objetivo de desarticular uma organização criminosa especializada na oferta de serviços ilegais de ataques de negação de serviço distribuídos (DDoS). Esses ataques, também conhecidos como booters e stressers, consistem em sobrecarregar servidores, serviços ou redes com um volume massivo de tráfego de internet, tornando-os inacessíveis para usuários legítimos.
A Operação Power OFFcom resultou no cumprimento de mandados de busca e apreensão, além de dois mandados de prisão temporária, em São Paulo, São Caetano do Sul, Rio de Janeiro e Tubarão, Santa Catarina. Os alvos da operação são os administradores das plataformas ilegais e os usuários que contrataram os serviços para realizar ataques contra sistemas considerados de alta relevância.
As investigações, que contaram com o apoio do FBI (Federal Bureau of Investigation), revelaram que as plataformas em questão permitem que qualquer indivíduo, mesmo sem expertise técnica, possa contratar ataques DDoS mediante pagamento. Os serviços são hospedados em servidores de nuvem distribuídos em diversos países, sendo utilizados por indivíduos ao redor do mundo.

A PF informou que, entre os ataques atribuídos aos usuários dessas plataformas, estão ofensivas contra órgãos estratégicos brasileiros, incluindo a própria Polícia Federal (em 2020), o Serpro, a Dataprev e o Centro Integrado de Telemática do Exército Brasileiro (em 2018).
Ataques DDoS têm o potencial de causar interrupções significativas em operações online, gerar perdas financeiras, prejudicar a reputação de empresas e até mesmo roubar oportunidades de negócios. Ao sobrecarregar um sistema com um fluxo excessivo de dados, os invasores impedem o acesso de usuários legítimos, causando transtornos e prejuízos. A operação da Polícia Federal busca, portanto, mitigar os danos causados por essas atividades ilícitas e responsabilizar os envolvidos.
Fonte: agenciabrasil.ebc.com.br